- 구글이 광고주에게 보낸 이메일 내용이 보도됐습니다. 2026년 11월 16일부터 Data Manager가 SHA-256 해시를 필수로 요구하지 않고, 암호화된 고객 데이터를 기본으로 지원한다는 내용입니다. 이메일은 날짜가 없고 구글 공식 문서에는 아직 반영되지 않았습니다(2차 보도 기준).
- 같은 시점의 Data Manager API 문서는 여전히 "해시 후 암호화"를 안내합니다. 이메일과 문서가 어긋나 있으므로 지금 파이프라인의 해시 코드를 먼저 지우면 안 됩니다.
- 할 일은 코드 수정이 아니라 내 업로드 경로 파악 → 매칭률 기준선 기록 → 11월 16일 이후 공식 문서 확인 → 소량 대조 업로드 순서의 점검입니다.
구글애즈 Data Manager 해시 의무 해제 소식은 "이제 해시 안 해도 된다"로 읽히기 쉽습니다. 그런데 공개된 근거가 이메일 한 장의 보도뿐이고, 공식 개발 문서는 아직 다른 말을 하고 있습니다. 이 글은 확인된 것과 확인되지 않은 것을 나누고, 고객 데이터를 구글애즈로 올리는 인하우스 마케터·측정 담당자가 11월 16일 전에 점검할 6가지를 정리합니다. 이노빈 실측 데이터는 쓰지 않았으며, 수치는 모두 가정값입니다.
1. 무엇이 확인됐고, 무엇이 확인되지 않았나
이 소식의 출처는 구글이 광고주에게 보낸 이메일을 한 광고 대행사 대표가 10월 18일 링크드인에 공개한 것을 PPC Land 등이 보도한 내용입니다. 이메일 자체에는 날짜가 없고, 구글 도움말·개발자 문서 어디에도 같은 문구를 찾지 못했습니다. 아래 표는 보도된 내용과 공식 문서의 현재 상태를 구분한 것입니다.
| 구분 | 내용 | 상태 |
|---|---|---|
| 보도된 이메일 내용 | 2026-11-16부터 SHA-256 해시 필수 요건 해제, 암호화된 고객 데이터를 기본 지원, 구글이 복호화·정규화·매칭 | 2차 보도(이메일 날짜 미표기) |
| 언급된 대상 | Customer Match, 구글애즈 향상된 전환, CRM 연결·클라우드 스토리지·직접 파일 업로드·Data Manager API로 들어오는 오프라인 데이터 | 이메일 기준 |
| 언급되지 않은 것 | 기존 해시 업로드를 계속 받는지, 기존 예약 업로드가 그대로 동작하는지, 광고주가 설정해야 할 항목, DV360·GA 적용 여부 | 미확인 |
| 공식 문서(현재) | Data Manager API 암호화 가이드는 "형식 정리 → 해시 → Base64 → 암호화" 순서이며 해시하지 않은 값을 암호화하지 말라고 안내 | 확인됨(2026-10-20 열람) |
| 공식 도움말(현재) | 컨피덴셜 매칭은 직접 연결 소스에서 기본 활성·무료이며 TEE에서 처리, 암호화는 선택. 해시 요건·일정은 언급 없음 | 확인됨(2026-10-20 열람) |
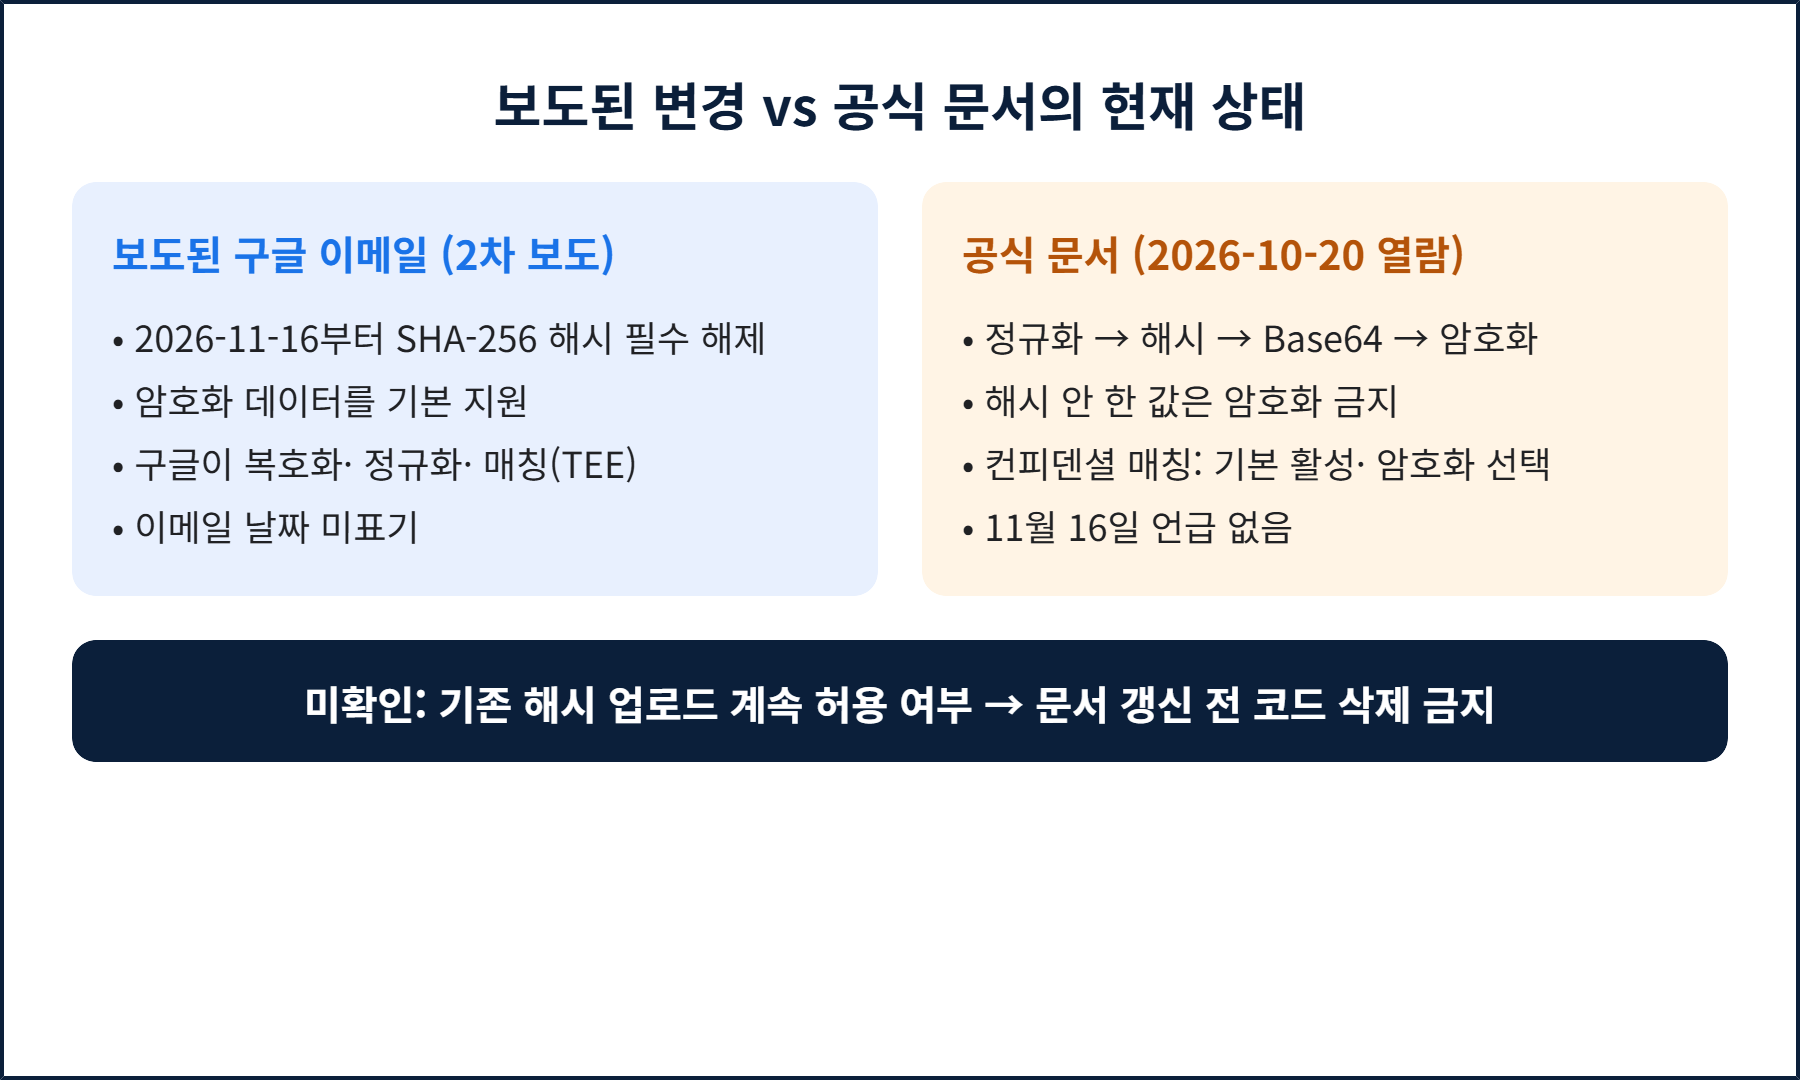
정리하면 "해시를 안 해도 된다"는 아직 예고이고, "해시를 하면 안 된다"는 어디에도 없습니다. 11월 16일 이후에도 해시된 업로드를 계속 받을지는 미확인이라, 기존 방식은 당분간 안전한 기본값으로 두는 것이 합리적입니다.
2. 지금 문서가 요구하는 정규화·해시 규칙(스펙 표)
공식 문서 기준으로 식별자마다 정규화와 해시 여부가 다릅니다. 이 규칙이 틀려도 업로드는 "성공"으로 끝나고 매칭률만 낮아지는 것이 가장 흔한 사고입니다.
| 식별자 | 정규화 | 해시 |
|---|---|---|
| email_address | 공백 제거·소문자. gmail.com·googlemail.com은 @ 앞의 점 제거, + 뒤 문자열 제거. 다른 도메인은 점·+ 유지 | SHA-256 후 hex 또는 Base64 |
| phone_number | E.164 형식(+국가코드, 숫자만), 공백 제거. 국내 번호 010-1234-5678은 +821012345678 | SHA-256 후 인코딩 |
| given_name·family_name | 소문자·공백 제거, 호칭·접미사 제외 | SHA-256 후 인코딩 |
| region_code | ISO 3166-1 alpha-2 두 글자(KR 등) | 해시 안 함 |
| postal_code | 공백 제거. 미국은 5자리 또는 5+4 | 해시 안 함 |
| ip_address | IPv4·IPv6 공백 제거 | 해시 안 함 |
| mobile_ids | 광고 ID 그대로 | 해시 안 함 |
| 타임스탬프(JSON) | RFC 3339, 예 2025-08-08T17:18:44.291Z | 해당 없음 |
국내 데이터에서 자주 틀리는 곳은 전화번호입니다. 010으로 시작하는 번호의 앞 0을 떼고 +82를 붙여야 하는데, 이 변환 없이 숫자만 해시하면 업로드는 되지만 매칭되지 않습니다. 아래는 현행 규칙을 그대로 구현한 최소 예시입니다.
import hashlib, re

def norm_email(s: str) -> str:
    s = s.strip().lower()
    local, _, domain = s.partition("@")
    if domain in ("gmail.com", "googlemail.com"):
        local = local.split("+")[0].replace(".", "")
    return f"{local}@{domain}"

def norm_phone_kr(s: str) -> str:
    d = re.sub(r"\D", "", s)          # 숫자만
    if d.startswith("82"):             # 이미 국가코드가 있는 경우
        d = d[2:]
    if d.startswith("0"):              # 국내 표기의 앞 0 제거
        d = d[1:]
    return "+82" + d

def sha256_hex(v: str) -> str:
    return hashlib.sha256(v.encode("utf-8")).hexdigest()

print(sha256_hex(norm_email(" Kim.Min+ad@Gmail.com ")))
print(norm_phone_kr("010-1234-5678")) # +821012345678구글애즈 계정의 전환 소스와 업로드 경로를 점검하는 작업은 구글애즈 운영·측정 안내에 정리돼 있습니다.
3. 내 업로드 경로별로 11월 16일 영향이 다르다
같은 "해시 해제"라도 데이터가 구글로 가는 경로에 따라 건드려야 하는 곳이 다릅니다. 아래는 어떤 경로에서 무엇을 확인해야 하는지를 정리한 것이며, 영향 정도는 이 글의 판단이 아니라 확인 순서를 뜻합니다.
| 업로드 경로 | 해시를 하는 곳 | 11월 16일 전 확인할 것 |
|---|---|---|
| 관리 화면 직접 CSV 업로드 | 광고주가 만든 CSV(또는 화면 업로드 시 구글이 처리) | 현재 템플릿이 해시 열을 요구하는지, 11월 16일 이후 템플릿·안내문 변경 여부 |
| CRM·마케팅 자동화 연결 | 연결 도구(벤더)가 해시 | 벤더의 업데이트 공지, 기존 연결의 매칭률 추이 |
| 클라우드 스토리지 연동 | 내 내보내기 파이프라인 | 내보내기 스크립트가 해시를 넣는지, 소스 컬럼명과 규칙 |
| Data Manager API 직접 호출 | 내 서버 코드 | 현 문서의 "해시 후 암호화" 순서 유지, validateOnly 로 사전 점검, 진단 경고 수집 |
4. 계산으로 보는 위험 — 정규화 오류가 채널 순위를 뒤집는다
해시 의무가 사라져도 정규화(공백·대소문자·번호 형식)가 사라지는지는 알 수 없습니다. 이메일은 구글이 "형식 불일치로 인한 오류를 줄인다"고 했을 뿐이어서, 당분간은 정규화 품질이 매칭률을 결정한다고 보는 것이 안전합니다. 아래는 가정값 사례입니다.
| 항목 | 채널 A (직접 구축 스크립트) | 채널 B (정상 연동) |
|---|---|---|
| 월 광고비 | 1,000만원 | 1,000만원 |
| 실제 수주(오프라인 전환) | 100건 | 70건 |
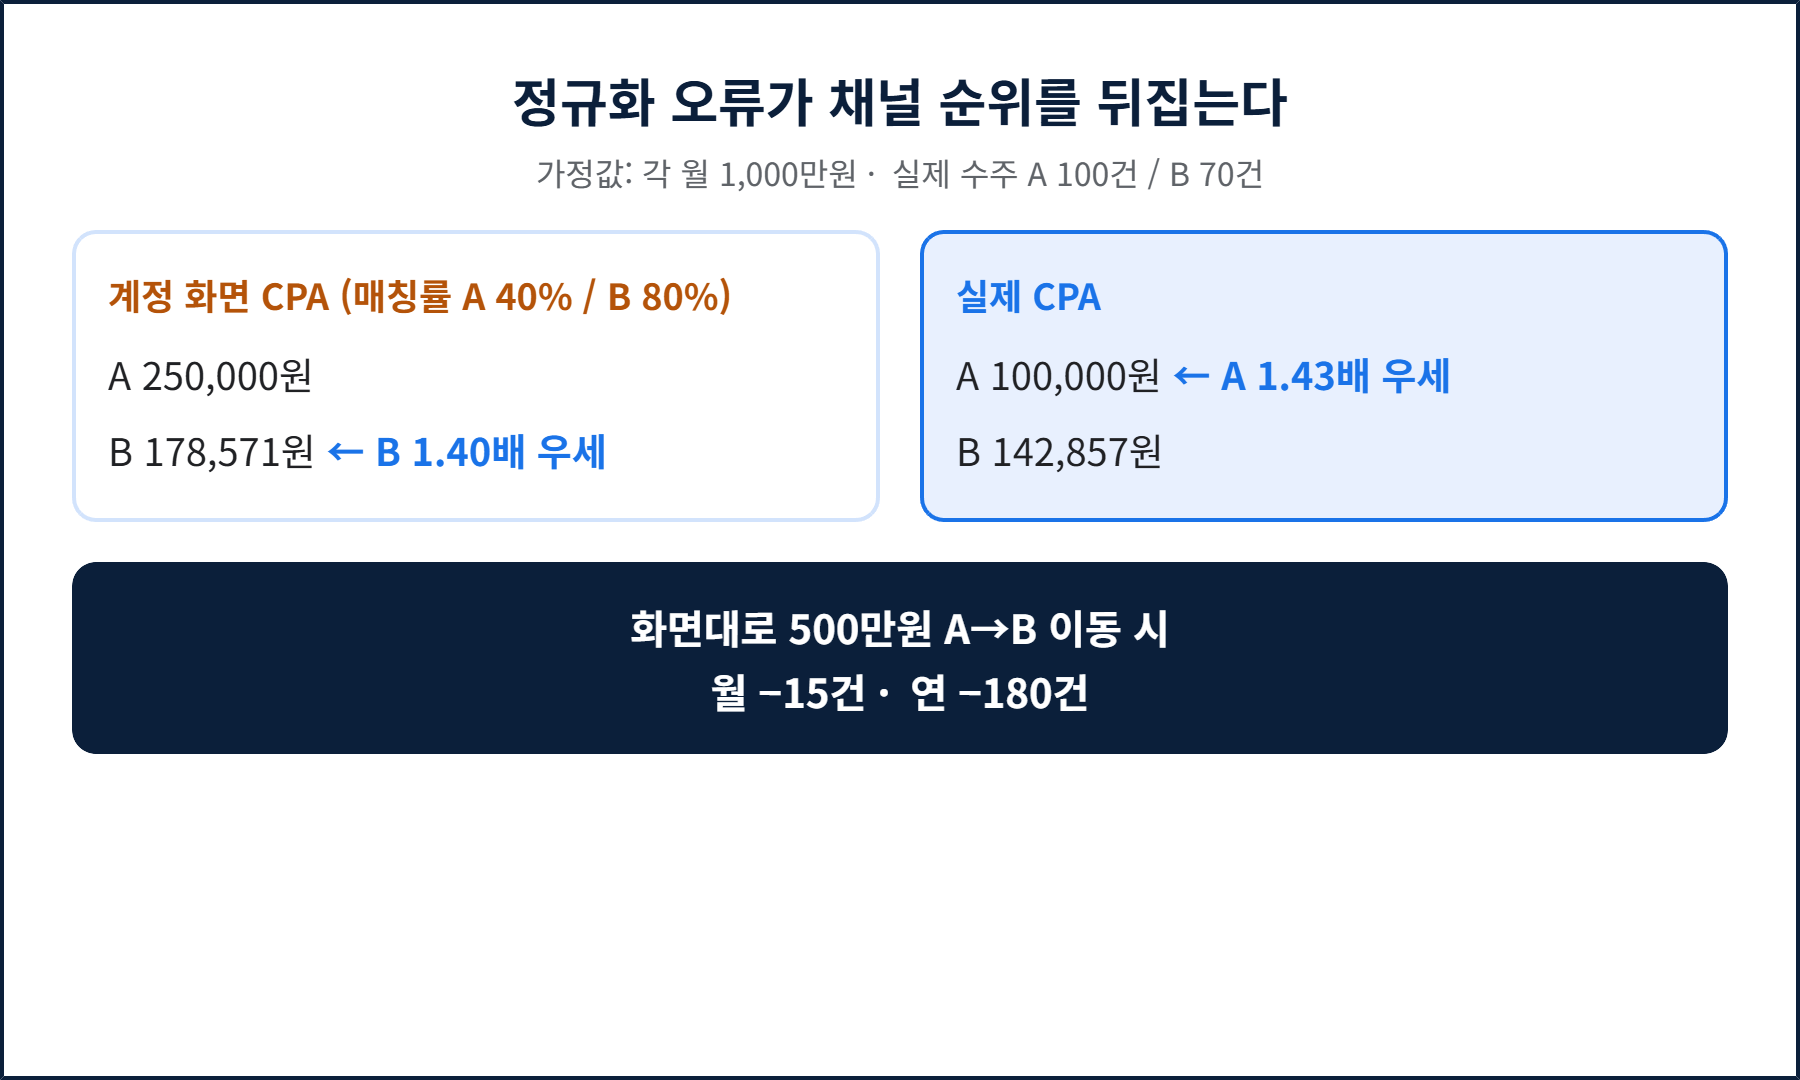
| 업로드 매칭률(가정) | 40% — 휴대전화 +82 변환·Gmail 규칙 누락 | 80% |
| 계정에 기록되는 전환 | 40건 | 56건 |
| 계정 화면 CPA | 250,000원 | 178,571원 → B가 1.40배 우세 |
| 실제 CPA | 100,000원 | 142,857원 → A가 1.43배 우세 |
계정 화면만 보고 A의 500만원을 B로 옮기면 A에서 50건이 빠지고 B에서 35건이 늘어 월 15건, 연 180건이 사라집니다(광고비 총액 동일 가정). 원인은 광고 성과가 아니라 업로드 형식입니다. 정규화를 고쳐 A의 매칭률이 75%가 되면 계정 CPA는 133,333원으로 내려가 실제 순위와 일치합니다.
내 파이프라인의 영향 규모는 아래처럼 한 번 측정해 두면 판단이 빨라집니다. 변경되는 행의 비율이 곧 정규화 누락 시 매칭에 실패할 후보입니다.
import csv

total = changed = 0
with open("customers.csv", encoding="utf-8") as f:
    for row in csv.DictReader(f):
        total += 1
        raw = row["email"].strip().lower()
        if norm_email(raw) != raw:      # 점·+ 규칙이 실제로 값을 바꾸는 행
            changed += 1
print(f"{changed:,} / {total:,} = {changed/total:.1%}")
예를 들어 이메일 100,000건 중 Gmail이 30%, 그중 점·+ 표기가 15%라면 4,500건(4.5%)이 이 규칙의 영향권입니다. 비율은 가정값이며 실제 비율은 내 목록에서 측정해야 합니다.
5. 암호화 요청은 어떻게 생겼나 — 현재 문서 기준 구조
공식 문서는 암호화를 쓸 때 데이터 암호화 키(DEK)로 값을 암호화하고, 키 관리 서비스의 KEK로 DEK를 감싸는 구조를 안내합니다. 지원 KMS는 구글 클라우드 KMS와 AWS KMS이고, 문서 예시의 키 유형은 XCHACHA20_POLY1305입니다. 아래는 문서에 나온 필드 이름만 쓴 구조 예시입니다(값은 자리표시자, 정확한 위치와 enum은 레퍼런스에서 확인).
{
  "destinations": [ { "...": "대상 계정·전환 액션" } ],
  "encoding": "BASE64",
  "encryptionInfo": {
    "gcpWrappedKeyInfo": {
      "kekUri": "gcp-kms://projects/…/cryptoKeys/…",
      "wipProvider": "projects/…/providers/…",
      "keyType": "XCHACHA20_POLY1305",
      "encryptedDek": "<감싼 DEK>"
    }
  },
  "events": [ { "...": "암호화된 userIdentifiers 포함" } ],
  "validateOnly": true
}| 단계 | 문서 기준 절차 | 틀리기 쉬운 곳 |
|---|---|---|
| 1 | 값을 정규화하고 SHA-256 해시 | 정규화 누락(2장 표) |
| 2 | 해시 바이트를 Base64로 인코딩 | hex 문자열을 그대로 암호화 — 암호화 단계에서 hex는 미지원 |
| 3 | DEK로 암호화 | 해시하지 않은 값을 암호화 — 문서가 금지 |
| 4 | 암호문을 hex 또는 Base64로 인코딩 | 요청의 encoding 값과 불일치 |
| 5 | encryptionInfo·encoding 설정 후 전송 | KEK 권한·DEK 복호화 오류 |
| 진단 경고(문서 예시) | 의미 | 조치 |
|---|---|---|
| PROCESSING_WARNING_REASON_KEK_PERMISSION_DENIED | 구글이 KEK에 접근할 권한이 없음 | 워크로드 ID 풀·KMS 권한 부여 확인 |
| PROCESSING_WARNING_REASON_DEK_DECRYPTION_ERROR | 감싼 DEK를 복호화하지 못함 | DEK·KEK 쌍과 encryptedDek 값 확인 |
요청마다 KMS 호출이 발생해 KMS 프로젝트 할당량을 쓰므로, 문서는 DEK를 재사용해 호출 수를 줄이라고 안내합니다. 컨피덴셜 매칭 도움말에는 암호화한 광고주가 TEE의 증명(attestation)을 요구한 뒤에만 복호화되게 할 수 있다는 설명도 있습니다.
6. 11월 16일 전후 5단계 검증 절차
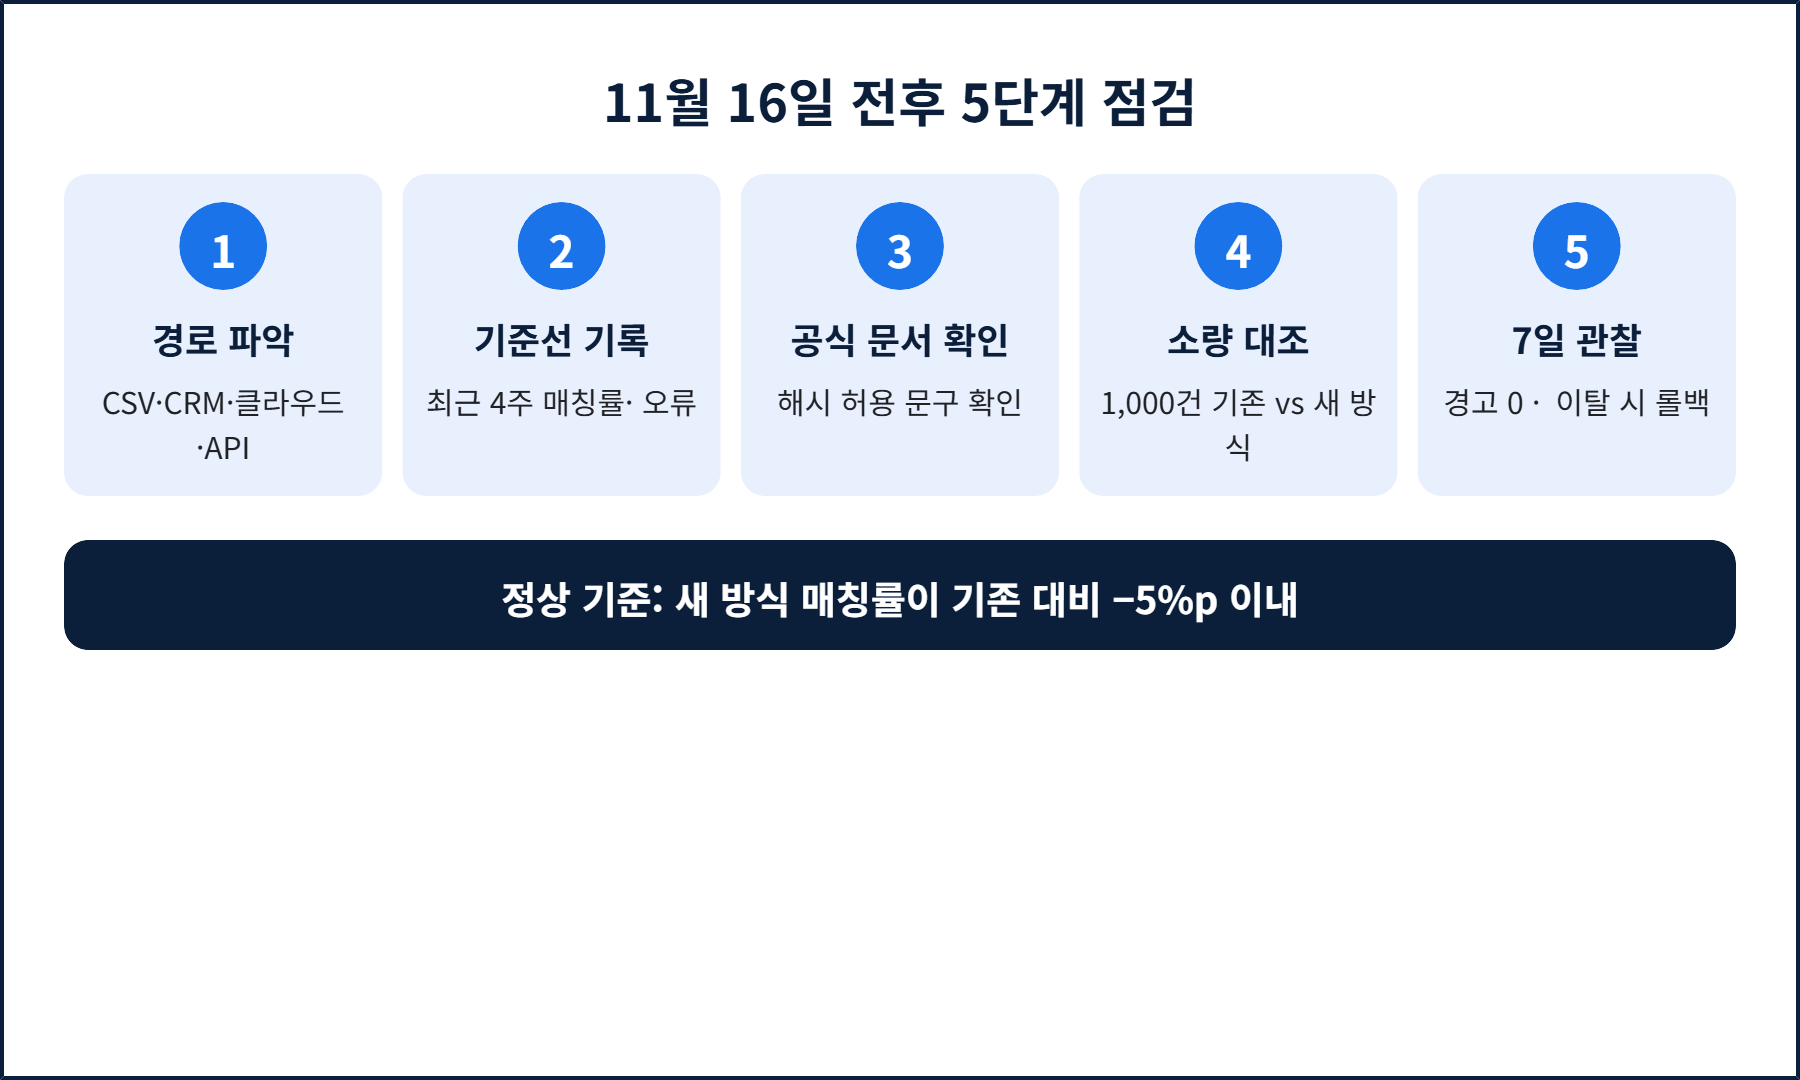
| 단계 | 할 일 | 정상 기준 |
|---|---|---|
| 1. 경로 파악 | CSV·CRM·클라우드·API 중 어느 경로로 얼마나 올리는지 목록화 | 경로별 담당자와 해시 위치가 적혀 있음 |
| 2. 기준선 기록 | Data Manager 진단 화면에서 최근 4주 매칭률·오류 수 기록(API는 요청 ID와 진단 저장) | 주 단위 매칭률이 기록돼 있음 |
| 3. 공식 확인 | 11월 16일 이후 Data Manager 도움말·API 문서·릴리스 노트에서 해시 요건 문구 확인 | 해시 허용 여부가 문서에 명시됨 — 명시 전에는 기존 방식 유지 |
| 4. 소량 대조 | 같은 고객 1,000건을 기존 방식과 새 방식으로 각각 올려 매칭률 비교(API는 validateOnly 선행) | 새 방식이 기존 대비 매칭률 -5%p 이내 |
| 5. 7일 관찰 | 전환 수·매칭률·진단 경고를 7일 추적하고 전환 액션 이름·시각 중복 확인 | 경고 0, 매칭률 기준선 유지. 이탈 시 즉시 이전 방식으로 롤백 |
측정 구조 전반은 매체 합계와 GA4 지표 불일치 글과 증분성 측정 글에서, 오프라인 전환의 기한 구조는 수출바우처 B2B 해외 리드 측정 구조 글에서 이어서 볼 수 있습니다. 업로드로 만든 전환을 어디까지 믿고 입찰에 쓸지는 광고주가 직접 쥐어야 하는 5가지와 연결됩니다.
7. 자주 묻는 질문(FAQ)
마치며
이번 변경은 일정(11월 16일)만 보도됐고 세부는 비어 있습니다. 확실한 것은 두 가지입니다. 정규화·해시 오류는 업로드 성공 화면 뒤에서 매칭률로만 드러난다는 것, 그리고 문서가 바뀌기 전에는 기존 방식이 가장 예측 가능하다는 것입니다. 지금 경로별 매칭률 기준선을 남겨 두면 11월 16일 이후 어떤 변화도 숫자로 판단할 수 있습니다.
대표번호 02-501-1451 · marketing2@inobean.com
출처 — 구글 Data Manager API 개발자 문서(암호화·데이터 형식 가이드, 2026-10-20 열람), 구글 광고 Data Manager 도움말(컨피덴셜 매칭), 구글 이메일 내용 보도(PPC Land 2026-10, SHM Studio, 이메일 날짜 미표기·링크드인 게시 10월 18일). 보도 기반 항목은 구글 공식 문서 확인 전까지 예고로 취급했습니다.